Які налаштування увімкнути одразу після реєстрації, щоб потім менше застрягати
Ліворуч — що зробити зараз. Праворуч — від чого це вас убереже потім. Весь список закривається за один спокійний вечір, а те, що стоїть у правому стовпці, — рівно ті ситуації, яким присвячено решту матеріалів цього архіву.
Якщо часу немає геть, зробіть перший рядок: переведіть двофакторну автентифікацію на застосунок-автентифікатор і збережіть резервні коди поза телефоном. Якщо знайдеться на два — другим номером ідіть проходити верифікацію просто зараз, не чекаючи дня, коли треба буде виводити кошти. Далі по кожному пункту — де саме легко помилитися.
- Що зробити зараз — і від чого це убереже потім
- 2FA через застосунок, а не через SMS
- Резервні коди: офлайн, а не в галереї
- Антифішинговий код і як ним користуватися
- Білий список адрес: вмикати чи ні
- Перевірте, що пошта досі ваша
- Верифікація заздалегідь
- Зміни безпеки призупиняють зняття
- Чого кожне налаштування коштує
- Що перевірити через рік
Що зробити зараз — і від чого це убереже потім
| Що зробити зараз | Від чого це вас убереже потім |
|---|---|
| Перевести 2FA на застосунок-автентифікатор і зберегти резервні коди | Втрачений чи замінений телефон більше не означає скидання, а отже, і періоду без зняття |
| Встановити антифішинговий код | Підроблений лист видно з першого погляду, без розглядання адреси відправника |
| Внести постійні адреси в адресну книгу | Менше ручного вставляння, а отже, менше шансів схибити з адресою чи мережею |
| Звірити прив'язану пошту з тією, якою ви користуєтеся | Результати розгляду й сповіщення про зняття не летять туди, куди ви не заглядаєте |
| Пройти верифікацію й дочекатися розгляду | У день, коли треба рухати кошти, ви не застрягаєте на подачі документів |
| Переглянути список пристроїв та історію входів | Чужий пристрій помітно одразу, а не після того, як зник баланс |
Далі — по пунктах, із наголосом на тому, де легко помилитися.
2FA через застосунок, а не через SMS
SMS виглядає найзручнішим варіантом і є найслабшим із доступних. Номер можна перевипустити або перенести до іншого оператора, а в роумінгу повідомлення часом просто не доходять. Тому SMS добре працює як запасний канал і погано — як єдиний.
Установіть застосунок-автентифікатор і зробіть його основним способом підтвердження. Під час налаштування екран покаже набір резервних кодів або довгий ключ — саме його треба зберегти, і не знімком екрана на тому самому телефоні.
І цей пункт, і більшість наступних живуть в одному й тому самому місці, тож шлях назву один раз. Офіційний опис такий: на сайті наведіть курсор на значок [Профіль], у спадному меню виберіть [Акаунт] і перейдіть до [Безпека]; у застосунку — значок меню, торкніться свого профілю, відкриється «Інформація про акаунт», далі [Безпека]. На цій сторінці зібрані двофакторна автентифікація, антифішинговий код, список пристроїв та історія входів — п'ять із семи пунктів цього матеріалу саме тут.
Що буде, якщо не зробити: після втрати чи скидання телефона єдиний шлях назад — скидання 2FA. Воно потребує розгляду, а після розгляду починається період, протягом якого кошти не виводяться. Аркуш паперу, який ви не завели сьогодні, коштуватиме кількох днів.
Чому «не доведеться робити скидання» — така важлива фраза, докладно пояснено в матеріалі про порядок дій, коли вхід не проходить. Звідти варто запам'ятати найкорисніше правило: якщо код автентифікатора не приймають, спершу перевірте автоматичну синхронізацію часу на телефоні: код автентифікатора обчислюється з поточного часу, і якщо годинник розійшовся, код не підходить, хоча скидати нічого не треба.
Резервні коди: офлайн, а не в галереї
Виношу це в окремий розділ, бо тут легко помилитися навіть після правильно налаштованої 2FA.
Знімок екрана в галереї телефона — поганий варіант одразу з двох причин. Галерея синхронізується з хмарою й поїде разом із акаунтом, до якого хтось отримає доступ. А головне — коди опиняються на тому самому пристрої, де стоїть автентифікатор: телефон зник, зникло й те, й інше. Резервна копія, яка гине разом з оригіналом, копією не є.
Робочих способів два. Записати від руки й покласти до документів — туди, куди ви й так заглядаєте раз на кілька місяців. Або зберегти в менеджері паролів, за умови що вхід до нього не прив'язаний до того ж телефона. Можна поєднати обидва: папір може розмокнути, від хмарної копії можна забути головний пароль, але щоб зникли одразу обидві, має статися щось геть малоймовірне.
Антифішинговий код і як ним користуватися
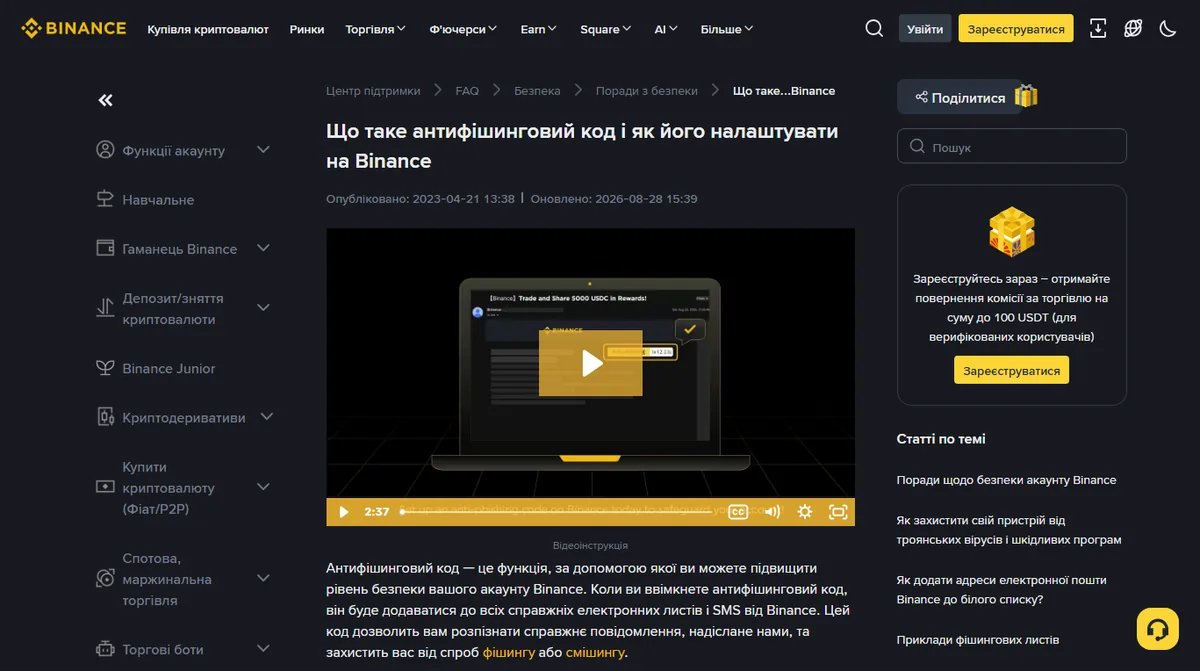
Антифішинговий код — це рядок, який ви вигадуєте самі, після чого біржа додає його до листів, які вам надсилає. Він потрібен лише для того, щоб ви могли відрізнити справжній лист від підробки.
Шукати його треба там само: у розділі [Безпека] прокрутіть вниз до блоку [Розширена безпека] і натисніть [Увімкнути] біля антифішингового коду; у застосунку — [Безпека] → [Антифішинговий код] → [Створити]. Після введення натискаєте [Надіслати] й підтверджуєте дію двофакторною автентифікацією або ключем доступу.
До формату є вимоги, і код, вигаданий заздалегідь без їх урахування, може не зберегтися. Офіційні умови: від 6 до 8 символів, щонайменше три типи символів із чотирьох (великі літери, малі літери, цифри, підкреслення) і жодних спеціальних символів. Тобто двома словами через пробіл не вийде, кирилицею — теж.
У цих межах тримайтеся двох правил. Не беріть дату народження, ім'я чи початок адреси пошти — те, що можна знайти або вгадати. І беріть щось, що впізнається миттєво.
У кожному листі, що видає себе за лист від біржі, спершу шукайте свій код. Немає коду — не переходьте за посиланнями всередині, хоч би яким терміновим здавався текст. Підроблений лист зазвичай розрахований на те, щоб ви опинилися на сторінці входу, яка виглядає точнісінько як справжня, і ввели там пароль і код підтвердження.
Без цього налаштування єдине, за чим ви можете судити про справжність листа, — адреса відправника й оформлення. Обидва підробляються, і підробляються переконливо.
Білий список адрес: вмикати чи ні
Почніть із простішої половини й внесіть адреси, на які виводите кошти регулярно, в адресну книгу. Заразом виробіть звичку звіряння — дивіться перші чотири символи й останні шість, середину не читайте, бо на довгому рядку око однаково проковзує.
Коли адреси збережені, кожне наступне зняття зводиться до вибору зі списку. Одне вставляння менше — один шанс менше помилитися з мережею або взяти підмінений рядок. Наскільки складно розгрібати наслідки, коли це вже сталося, описано в матеріалі про переказ, що пішов не тією мережею; коротко — є ціла категорія випадків, з якої кошти не повертаються взагалі.
Складніша половина — окремий перемикач «дозволити зняття лише на адреси зі списку». Якщо ви часто виводите на нові адреси, перемикач означатиме щоразу внести, підтвердити й почекати. Цей компроміс, разом із періодом очікування для щойно доданої адреси, розібрано в матеріалі про білий список адрес.
Перевірте, що пошта досі ваша
Цей пункт не дає збоїв заздалегідь — він тихо підводить саме тоді, коли потрібен.
Зайдіть у налаштування безпеки й подивіться, яку адресу прив'язано. Порівняйте її з тією, яку ви відкриваєте щодня, — посимвольно, не покладаючись на пам'ять. Якщо ви реєструвалися на запасну адресу, а потім змінили основну й не оновили прив'язку, результати розгляду документів, сповіщення про зняття й відповіді на звернення летять туди, куди ви не заглядаєте.
Заразом зробіть іще дві дрібниці: додайте адресу відправника біржі в контакти й перегляньте теку «Спам», чи не потрапляли туди попередні сповіщення. Коли поповнення не з'являється на балансі, більша частина слідів лежить саме в листах — порядок перевірки для такої ситуації описано в матеріалі про підтверджене в мережі, але не зараховане поповнення.
Верифікація заздалегідь
У верифікації є частина, яку ви не контролюєте: після подання документів іде розгляд, а якщо попросять щось доповнити, коло повторюється. Тому найкращий момент для неї — той, коли у вас немає жодної термінової справи.
Верифікація пов'язана зі зняттям безпосередньо, і це не наш здогад: на офіційній сторінці про відновлення зняття коштів є окремий розділ про те, як пройти верифікацію акаунту, поки зняття тимчасово недоступне, і зазначено, що функція відновлюється після успішного проходження. Тобто незавершена верифікація зупиняє не лише реєстрацію.
Для України є ще одна причина не відкладати. Купувати USDT за гривню через P2P із переказом на картку українського банку можна лише з верифікованим акаунтом, і з'ясовувати це в момент, коли ви вже домовилися з продавцем, — найгірший із можливих варіантів.
Дві типові пастки під час подання — перевірка обличчя, яка не проходить, і документ, який повертають. У них різні причини й різні шляхи, розібрані окремо: про верифікацію обличчя та про відхилений документ. Частину акаунтів просять надати додаткові документи — це взагалі окрема процедура, описана в матеріалі про запит додаткових документів.
Після подання не варто оновлювати сторінку щогодини. Скільки очікування вважається звичайним і коли воно перестає бути таким — у матеріалі про час розгляду верифікації.
Зміни безпеки призупиняють зняття
Тут ідеться про факт, який варто знати заздалегідь.
Офіційне формулювання таке (і звернення в підтримку тут не допоможе): після виконання певних операцій, пов'язаних з безпекою, як-от зміни пароля, функцію зняття коштів буде тимчасово призупинено на 24 або 48 годин, і призупинення не може бути скасовано до закінчення відведеного часу. Тобто навіть звернення до підтримки нічого не прискорить.
Слово «як-от» означає, що список неповний. Зміну пароля, скидання 2FA, зміну прив'язаного номера чи пошти й будь-які дії з білим списком розумно вважати однією категорією.
Тому усе, про що йдеться в цьому матеріалі, робіть зараз, поки немає ні коштів під тиском, ні дедлайну.
І про накладання періодів. Якщо ви купували USDT за гривню в P2P, у гру може вступити ще й ліміт T+1 — щоправда, лише для тих, хто був мейкером-покупцем, тобто сам розмістив оголошення про купівлю; для тих, хто купував із чужого оголошення, цей ліміт не діє. Як розрізняти чотири різні причини зупинки зняття, описано в матеріалі про напис «зняття через 24 години». Найважливіше: періоди йдуть один за одним і не зараховуються один в одного.
Чого кожне налаштування коштує
Вище в кожного пункту була користь. Тепер друга половина — ціна. Знати її наперед корисно, щоб не з'ясовувати в найневдаліший день, що саме ви щойно натиснули.
| Що ви змінюєте | Чого це коштує | Коли ви платите |
|---|---|---|
| Пароль, скидання 2FA | Призупинення зняття на 24 або 48 годин, без дострокового скасування | Одразу після зміни |
| Прив'язану пошту або номер | Те саме; плюс старий канал з цієї миті сповіщень не отримує | Одразу після зміни |
| Вмикання перемикача білого списку | Кожен новий напрямок доведеться внести, підтвердити й дочекатися | Щоразу, коли з'являється нова адреса |
| Додавання чи видалення адреси | Операція з безпекою — плануйте так, ніби вона теж призупиняє зняття | Одразу після зміни |
| Антифішинговий код | Майже нічого; ціна в тому, що його треба пам'ятати й справді перевіряти | З кожним листом |
| Подання на верифікацію | Некерований час розгляду, а за запиту доповнень — ще одне коло | Після подання |
З таблиці видно одну річ, заради якої вона й складена: майже вся ціна — це час, і відлік починається з моменту, коли ви натиснули. Тому «коли робити» впливає на вашу ситуацію сильніше, ніж «робити чи ні». Поки на акаунті немає активів і немає планів на зняття, усі ці витрати дорівнюють нулю.
Єдиний виняток — білий список. Його ціна — гнучкість: напрямки зняття назавжди обмежені переліком, і кожен новий доводиться проводити окремим колом.
Повного офіційного переліку операцій з безпекою не опубліковано. Тому розумно вважати, що до нього належить будь-яке налаштування, яке змінює відповідь на питання «хто й куди може відправити ваші кошти». Оцінити ширше нічим не загрожує, вузько — навпаки.
Що перевірити через рік
Налаштування не робляться раз і назавжди. Телефон змінюється, пошта змінюється, звичний гаманець змінюється — а записи в акаунті залишаються торішніми. Виберіть дату, яку легко запам'ятати, і раз на рік проходьте цим переліком.
Чи працює прив'язана пошта
Саме вона найтихіше виходить із ладу. Корпоративна адреса перестає існувати після звільнення, студентська — після випуску, безкоштовну можуть відключити за тривалу неактивність. Обірветься пошта — обірвуться й результати розгляду, і сповіщення, і відповіді на звернення.
Найпростіше спробувати зайти в цю скриньку. Зайшли — пункт пройдено.
Чи переїхав автентифікатор разом із телефоном
Тим, хто змінював телефон, варто переконатися, що новий застосунок справді видає робочі коди. Мало бачити запис на місці — спробуйте саме увійти. Перенесений застосунок ще не гарантує, що разом із ним перенеслися й записи, тож перевіряє лише справжній вхід.
Заразом перевірте, чи знаходяться резервні коди. За рік у житті паперу трапляється всяке: переїзд, прибирання, чиясь упевненість, що це непотрібний аркуш. Не знайшлися — переприв'яжіть 2FA й запишіть нові, обравши дні без запланованих знять.
Чи є в білому списку зайві адреси
Тут щороку набирається найбільше на видалення: адреса, додана колись заради єдиного переказу, попередній апаратний гаманець, біржа, якою ви більше не користуєтеся. Коротший список — менший шанс вибрати не те.
І практична дрібниця: за офіційною сторінкою зміна білого списку може призупинити зняття, тож чистити список краще одним заходом, у дні, коли кошти не потрібні.
Пристрої та поштові правила
Список пристроїв перегляньте так само, як описано вище. Варто перевірити й правила сортування та списки дозволених відправників, які ви колись налаштували у своїй пошті.
І наостанок. Жодне з цих налаштувань не робить вас невразливим. Вони зменшують імовірність неприємності, знижують її ціну й залишають вам дорогу назад, коли щось таки сталося. Саме тому вони варті одного вечора.
Питання, через які зазвичай вагаються
- Чи можна зробити ці налаштування пізніше?
- Зробити можна будь-коли, але момент визначає ціну. Зараз ці дії не коштують вам нічого. У день, коли гроші терміново потрібні, кожна з них є операцією з безпекою: зняття призупиняється на 24 або 48 годин, і скасувати це достроково неможливо. Тобто різниця не в тому, робити чи ні, а в тому, у якому стані ви це робите. Поки на акаунті немає коштів і немає жодного дедлайну, ціна найнижча.
- Антифішинговий код захистить від шахрайства повністю?
- Ні, у нього одна вузька функція: дати вам змогу відрізнити справжній лист від підробленого. За офіційною сторінкою код додається до справжніх листів і SMS від біржі, але на повідомлення в месенджерах, дзвінки й фальшиві сайти в результатах пошуку він не поширюється взагалі. Тому вважайте його точкою перевірки, а не захисним бар'єром. Справді захищають два простих правила: не заходити на сторінку входу з посилання в листі чи повідомленні й нікому не передавати секретну фразу, приватний ключ і коди підтвердження.
- Чи варто проходити верифікацію, якщо коштів на акаунті ще немає?
- Варто, і саме тому, що коштів ще немає. Верифікація складається з подання документів і розгляду, а тривалість розгляду від вас не залежить; поки її не завершено, частина функцій і лімітів закрита. Почати процедуру в день, коли гроші треба рухати терміново, означає поставити некеровану паузу в найгірше місце. Зараз найгірше, що вам загрожує, — просто зачекати, і це нікому не завадить.
- Чи є серед цих налаштувань таке, що зашкодить?
- Обміркувати варто лише перемикач білого списку адрес. Тим, у кого напрямки зняття часто змінюються, він додає роботи: кожна нова адреса означає внести, підтвердити й дочекатися. У решти налаштувань ціна разова, і платите ви її один раз, а білий список впливає на кожне наступне зняття. Спершу можна обмежитися адресною книгою, а коли перемикач має сенс, розібрано в окремому матеріалі про білий список адрес.
Офіційних правил у цьому матеріалі три, і взято їх із трьох сторінок Binance, які ми відкривали й читали у вересні 2026 року: Як повторно активувати функцію зняття коштів для мого акаунту Binance?, Що робити, якщо зняття коштів тимчасово недоступне? та Що таке антифішинговий код і як його налаштувати на Binance (на сторінці вказано оновлення 28.08.2026). Перше правило — призупинення зняття на 24 або 48 годин після операцій, пов'язаних з безпекою, без можливості скасувати його достроково. Друге — розділ про те, як пройти верифікацію, поки зняття тимчасово недоступне, і про відновлення функції після успішного проходження. Третє — шлях до налаштувань безпеки ([Профіль] → [Акаунт] → [Безпека], у застосунку — профіль → «Інформація про акаунт» → [Безпека]) і вимоги до антифішингового коду: від 6 до 8 символів, щонайменше три типи символів із чотирьох і жодних спеціальних символів; ці умови наведено дослівно за сторінкою. Тривалість розгляду документів ми не беремося оцінювати. Ми не входили в чийсь акаунт і не відтворювали ці екрани. Після оновлень інтерфейсу назви розділів можуть відрізнятися — орієнтуйтеся на те, що бачите ви.